Kurzantwort:
am 21.Oktober 2026 wurden zwei kritische Sicherheitslücken in PHP bekannt (CVE-2026-109618 und CVE-2026-109619, sogenannte „PHP2Shell“). Beide haben Schweregrad 9,2 von 10 (Laut CVSS v4.0). Angreifer können damit ohne Anmeldung Schadcode auf einem Webserver ausführen. Die Lösung: PHP auf eine gepatchte (bzw. neuer) Version aktualisieren, also 8.2.35, 8.3.36, 8.4.27 oder 8.5.12.
Das Wichtigste in 30 Sekunden
- Was ist los: Zwei kritische Lücken in PHP, genannt „PHP2Shell“
- Wann: Bekannt und gepatcht am 21. Oktober (Update ca. 16:00 Uhr MESZ)
- Schweregrad: 9,2 von 10, laut CVSS v4.0 („Common Vulnerability Scoring System“) bei beiden Lücken
- Risiko: Schadcode ausführen, Website übernehmen, ohne Login
- Betroffen: Ein großteil aller Websites weltweit, da PHP extrem verbreitet ist
- Lösung: PHP-Update auf 8.2.35, 8.3.36, 8.4.27 oder 8.5.12 (oder sogar neuer)
- Es wird noch empfohlen: Passwörter zu aktualisieren
- PHP 8.1 und älter: Kein offizielles Update – Es wird dringend empfohlen, PHP zu aktualisieren (Mind. PHP 8.3)
Was ist PHP2Shell?
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in der Programmiersprache PHP. Sie tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten bewertet (Laut CVSS v4.0 )
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt, dass die Lücken Webanwendungen weltweit bedrohen.
Was ist PHP und warum ist es so wichtig?
PHP ist die Programmiersprache, auf der ein Großteil aller Websites läuft. Dazu gehören viele Systeme wie WordPress, WooCommerce und Shopware. Wird PHP angegriffen, sind entsprechend viele Websites gleichzeitig betroffen.
Was können Angreifer mit der Lücke tun?
Sie können ohne Anmeldung Schadcode auf Ihrem Server ausführen und die Website übernehmen. Fachlich heißt das „Remote Code Execution“ (RCE) Der Angreifer braucht dafür weder Passwort noch Benutzerkonto.
Mögliche Folgen:
- Website wird manipuliert oder lahmgelegt
- Schadsoftware wird eingeschleust
- Daten werden ausgelesen
- Server wird für weitere Angriffe missbraucht
Welche PHP-Versionen sind sicher?
Sicher sind die gepatchten Versionen oder neuere:
| PHP-Zweig | Gepatchte Version |
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 und älter | Kein offizielles Update |
Wer PHP 8.1 oder älter nutzt (zum Beispiel PHP 7.X) sollte auf eine unterstützte Version wechseln. Manche Hosting-Anbieter liefern eigene Korrekturen. Fragen Sie hier bei Ihrem Hosting-Anbieter nach.
Wie finde ich heraus, ob meine Website betroffen ist?
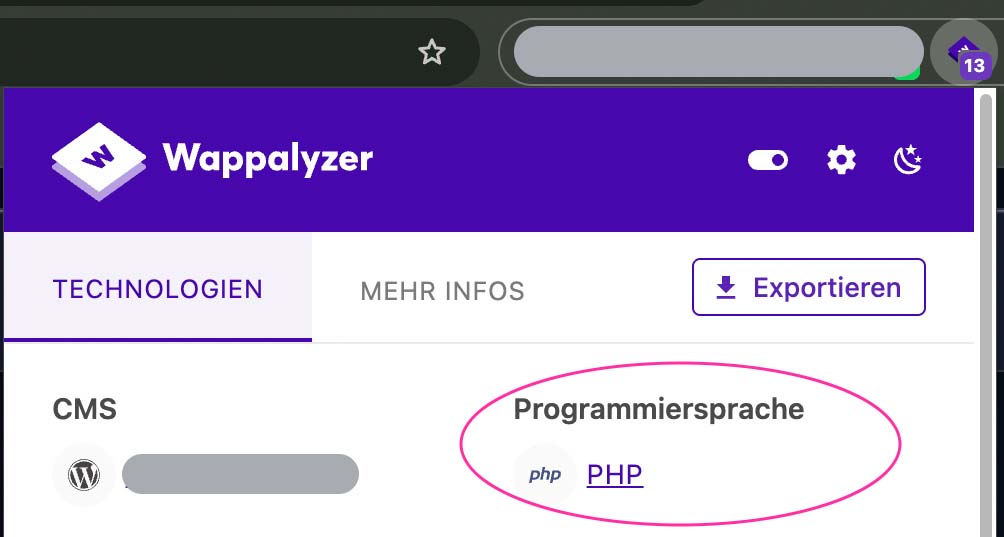
Zunächst sollten Sie prüfen, ob Ihre Website PHP nutzt. Sie können die Chrome-Erweiterung Wappalyzer nutzen, um das zu prüfen.
Um Ihre PHP-Version zu wissen, fragen Sie Ihren Hosting-Anbieter. Wer die Website nicht selbst betreut, fragt am besten die Agentur oder den Hoster.
Gab es schon ein Update?
Ja, seit dem 21. Oktober 2026 (Quelle: php.net). Das offizielle PHP-Update erschien am Nachmittag gegen 16 Uhr MESZ. Es stand aber nicht bei allen Hosting-Anbietern sofort bereit. Die meisten Anbieter haben ihre Server inzwischen aktualisiert; Eine Bestätigung des anbieters lohnt sich trotzdem.
Reicht das Update allein aus?
Das Update schlißt die Lücke, macht aber Vorgefallenes nicht rückgängig. Wenn Ihre Website vor dem Update angegriffen wurde, kann bereits Schadcode auf dem Server liegen. Das Update entfernt solche Dateien nicht.
Empfehlung nach dem Update:
- Auffällige neue oder geänderte Dateien prüfen
- Zugangsdaten (Hosting, CMS, Datenbank) vorsorglich ändern
- Backups sichern und Zugriffsprotokolle ansehen
- Bei Verdacht einen Fachmann hinzuziehen
Was haben wir bei Realdot gemacht?
Wir haben alle Kundenwebsites sofort vorübergehend offline genommen. Sobald die empfohlenen PHP-Versionen verfügbar waren, haben wir alle Websites aktualisiert, geprüft und wieder live geschaltet. Die Sicherheit unserer Kunden hat für uns höchste Priorität.
Was bedeutet das für Realdot-Kunden? Ihre Website ist aktualisiert und wieder online. Empfohlen wird: Ihre Passwörter zu ändern. Sonst müssen Sie nichts tun.
Warum wurden Websites offline genommen?
Weil das Risiko größer war als ein kurzer Ausfall. Solange kein Patch verfügbar war, hätte jede Website mit PHP-Anbindung angegriffen werden können. Ein kurzzeitiger Ausfall ist günstiger als eine übernommene Website.
Quellen: php.net und BSI (Bundesamt für Sicherheit in der Informationstechnik)
Lass uns zusammenarbeiten:
Website-Sicherheit mit Realdot
Sie möchten nicht bei jeder Sicherheitslücke selbst nachsehen müssen? Dann kümmern wir uns um Ihre Website. Realdot hält Ihre Website aktuell, sicher und online, damit Sie live gehen können ohne Angst.
Jetzt unverbindlich anfragen